Authentifizierung: 2FA

- 71.00 Rezensionen
- 4,2
- Downloads
- 1.000.000+
 Analyse von Appgk
Wer seine Konten nicht nur mit einem Passwort schützen möchte, landet schnell bei einer Authenticator-App. Authentifizierung: 2FA von Isaaclight AI übernimmt dabei eine klar umrissene Aufgabe: Die App erzeugt Einmalcodes für die Anmeldung mit Zwei-Faktor-Authentifizierung. Ich sehe sie deshalb weniger als vielseitiges Werkzeugpaket, sondern als kleinen Sicherheitsbaustein, der im richtigen Moment den entscheidenden zweiten Nachweis liefert.
Im Alltag beginnt der Ablauf meistens nicht in der App selbst, sondern bei einem Onlinekonto. Ein Dienst fordert dazu auf, die Zwei-Faktor-Anmeldung einzurichten. Danach wird ein Einrichtungsschlüssel oder ein QR-Code angezeigt, den man mit der Authenticator-App übernimmt. Später öffnet man die App, sucht den passenden Kontoeintrag und trägt den aktuell angezeigten Code beim Login ein. Diese Übergabe zwischen Dienst, Smartphone und Eingabefeld ist der eigentliche Kern der Nutzung.
Mein erster Eindruck ist deshalb angenehm nüchtern: Die App will nicht mehr sein, als sie für diesen Zweck sein muss. Sie gehört zur Kategorie der Tools, ist kostenlos erhältlich und richtet sich an alle, die ihre Konten mit OTP-Codes absichern möchten. Mit einer durchschnittlichen Bewertung von 4,2 bei rund 21.000 Bewertungen und über einer Million Installationen hat sie bereits eine breite Nutzerbasis erreicht. Das macht sie interessant für Menschen, die eine unkomplizierte Alternative zu einer Anmeldung ohne zweiten Faktor suchen.
Vom ungeschützten Login zum funktionierenden zweiten Faktor
Ich beschreibe hier, wie aus einem gewöhnlichen Login ein verlässlicher zweiter Prüfschritt wird und worauf ich beim Einrichten besonders achte. Dabei geht es nicht nur darum, einen Code zu übernehmen: Eine klare Kontobezeichnung und ein zuvor gesicherter Wiederherstellungsweg machen den Unterschied, wenn mehrere Personen oder Geräte im Spiel sind.
Der Ausgangspunkt: Passwort allein reicht nicht immer
Ein Passwort kann stark sein und trotzdem in eine unangenehme Lage führen. Es kann durch eine geleakte Datenbank, eine gefälschte Login-Seite oder eine unvorsichtige Wiederverwendung gefährdet werden. Die Zwei-Faktor-Authentifizierung setzt an diesem Problem an: Neben dem Passwort wird ein zeitabhängiger Einmalcode verlangt. Wer nur das Passwort kennt, kommt dadurch nicht automatisch ins Konto.
Wichtig ist aber, die Rolle der App richtig einzuordnen. Sie ersetzt weder ein gutes Passwort noch schützt sie jedes Gerät vor Schadsoftware. Sie liefert den zusätzlichen Code, den ein kompatibler Dienst bei der Anmeldung abfragt. Genau diese Begrenzung ist zugleich ihre Stärke: Die Bedienung bleibt überschaubar, solange der jeweilige Anbieter OTP-basierte Zwei-Faktor-Anmeldung unterstützt.
Für einen typischen Start öffne ich zunächst die Sicherheitseinstellungen des Kontos, das ich schützen möchte. Dort aktiviere ich die Zwei-Faktor-Option und wähle eine Authenticator-App als Methode. Der Dienst zeigt anschließend meist einen QR-Code oder einen manuellen Schlüssel. Dieser Schritt sollte nicht nebenbei passieren. Ich prüfe den Kontonamen, bevor ich den Eintrag speichere, denn ein falsch zugeordnetes Konto kann später für unnötige Verwirrung sorgen.
Weitere Nachrichten zum Lesen
Alle Nachrichten anzeigen


Einrichtung ohne unnötige Umwege
Beim Wechsel zur App geht es darum, die vom Dienst bereitgestellte Information korrekt zu übernehmen. Ein QR-Code ist normalerweise schneller als das Abtippen eines langen Schlüssels. Wenn die Kameraerfassung nicht funktioniert oder der Code auf demselben Smartphone angezeigt wird, ist die manuelle Eingabe der praktikablere Weg. Hier zeigt sich eine kleine, aber wichtige Alltagshürde: Die Einrichtung hängt nicht allein von der Authenticator-App ab, sondern auch davon, wie gut der jeweilige Kontodienst seine Sicherheitsoptionen vorbereitet.
Nach dem Hinzufügen erscheint ein Eintrag mit dem Konto und einem wechselnden OTP-Code. Dieser Code ist nur für kurze Zeit gültig. Ich würde deshalb nicht erst den Code abschreiben und dann lange nach dem Login suchen, sondern die beiden Apps oder Ansichten so bereithalten, dass der Wechsel zügig klappt. Auf einem Smartphone mit kleinerem Bildschirm kann das etwas umständlicher sein, besonders wenn der Dienst den QR-Code und die Bestätigungsschaltfläche auf derselben Seite platziert.
Die besten Aspekte von Authentifizierung: 2FA
Das solltest du über Authentifizierung: 2FA wissen
Der entscheidende Test kommt direkt danach. Der Dienst verlangt den aktuellen Code, und ich trage ihn ein. Erst wenn diese Prüfung erfolgreich ist, ist die Einrichtung wirklich abgeschlossen. Viele Nutzer beenden den Vorgang zu früh, weil der Eintrag bereits in der App sichtbar ist. Ich halte die abschließende Bestätigung für unverzichtbar: Sie zeigt, dass der Schlüssel korrekt übernommen wurde und die Zeit zwischen Smartphone und Server ausreichend übereinstimmt.
Der tägliche Login als kurze Übergabe
Nach der Einrichtung wird der Ablauf routiniert. Ich gebe beim Dienst mein Passwort ein, öffne anschließend Authentifizierung: 2FA und suche den passenden Kontoeintrag. Der angezeigte Code wird in das zweite Feld übertragen. Wenn ich mich vertippe oder der Code gerade abläuft, warte ich auf den nächsten und versuche es erneut. Das ist kein Fehler der App, aber es ist eine typische Stelle, an der Hektik den Vorgang verlängert.
Ein praktischer Tipp ist, die Konten in der App nicht nur nach dem ersten sichtbaren Wort zu unterscheiden. Wer mehrere Konten beim gleichen Anbieter absichert, sollte beim Einrichten genau auf die Bezeichnung achten. Sonst kann später die Suche nach dem richtigen Eintrag unnötig Zeit kosten. Diese Ordnung ist besonders wertvoll, wenn die App auf einem Gerät nicht nur für ein privates Konto, sondern auch für Arbeits-, Vereins- oder Entwicklerzugänge verwendet wird.
Ein weiterer sinnvoller Ablauf ist die Einrichtung zuerst bei einem weniger kritischen Konto zu testen. So lerne ich, wie der jeweilige Dienst den QR-Code zeigt, wann der Code eingegeben werden muss und wo die Wiederherstellungsschlüssel liegen. Danach fällt die Absicherung wichtiger Konten leichter. Die Authenticator-App bleibt zwar einfach, doch die Qualität des gesamten Sicherheitsablaufs hängt stark von diesen vorbereitenden Schritten ab.
Die Übergaben, an denen Sicherheit und Komfort zusammentreffen
Der erste Übergabepunkt liegt zwischen dem Kontodienst und der App. Der QR-Code oder der manuelle Schlüssel muss unverändert übernommen werden. Der zweite liegt zwischen App und Loginmaske: Der aktuelle Code muss rechtzeitig übertragen werden. Der dritte betrifft die Wiederherstellung. Wenn das Smartphone verloren geht, zurückgesetzt wird oder nicht verfügbar ist, braucht man einen alternativen Weg zurück ins Konto. Deshalb speichere ich die vom jeweiligen Dienst angebotenen Wiederherstellungscodes getrennt und sicher, statt mich allein auf die Authenticator-App zu verlassen.
Diese Empfehlung ist nicht bloß eine Komfortfrage. Eine OTP-App kann beim täglichen Login sehr zuverlässig sein und trotzdem zum Problem werden, wenn das einzige Gerät ausfällt. Wer die Wiederherstellungsoptionen direkt während der Einrichtung ignoriert, verschiebt die Schwierigkeit nur in einen späteren, meist stressigeren Moment. Ich würde die Codes nicht als Screenshot in einer beliebigen Galerie ablegen, sondern so verwahren, dass sie nicht leicht mit dem Smartphone verloren gehen.
Screenshots
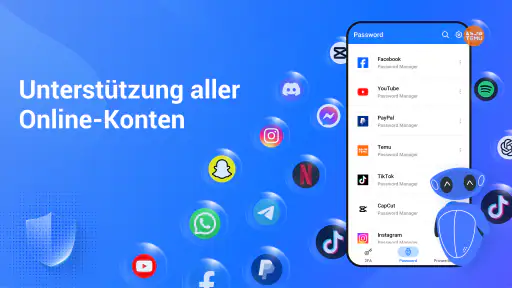
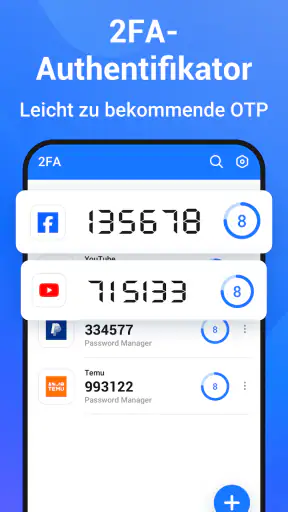
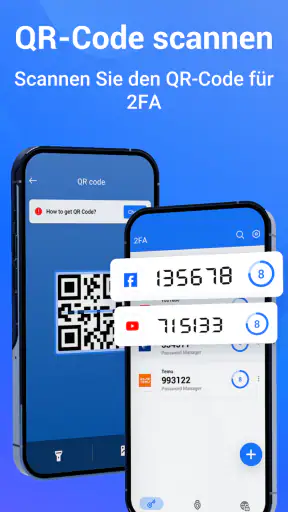
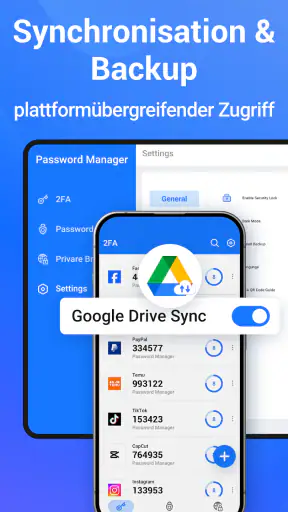
Auch beim Gerätewechsel sollte man nicht einfach davon ausgehen, dass alle Konten automatisch mitwandern. Der sichere Ablauf besteht darin, die Übertragungs- oder Wiederherstellungsoptionen des jeweiligen Dienstes zu nutzen, bevor das alte Gerät gelöscht wird. Je nach Anbieter kann die erneute Einrichtung unterschiedlich aussehen. Authentifizierung: 2FA ist hier ein Bestandteil des Prozesses, aber nicht die alleinige Verwaltungsschicht für jedes Konto.
Was am Ende tatsächlich erreicht wird
Wenn die Einrichtung funktioniert, verändert sich die Anmeldung spürbar. Ein gestohlenes oder erratenes Passwort genügt nicht mehr ohne Weiteres. Der Angreifer bräuchte zusätzlich den zeitabhängigen Code beziehungsweise Zugriff auf das Gerät, auf dem die Codes erzeugt werden. Für E-Mail-Konten, soziale Netzwerke, Cloud-Dienste und andere wichtige Zugänge ist das ein sinnvoller Sicherheitsgewinn.
Die App eignet sich besonders für Nutzer, die eine direkte, codebasierte Lösung bevorzugen und keine zusätzliche Bestätigung per SMS abwarten möchten. SMS kann von Netzempfang, Rufnummernzugang und den Sicherheitsbedingungen des Mobilfunkkontos abhängen. Eine OTP-App arbeitet beim eigentlichen Abrufen des Codes lokal auf dem Smartphone, sofern der betreffende Dienst diese Methode unterstützt. Das macht den Login oft planbarer, auch wenn die Ersteinrichtung sorgfältig erfolgen muss.
Gegenüber einer eingebauten Passwortverwaltung ist der Fokus enger. Eine Passwortverwaltung kann Passwörter erzeugen, speichern und teilweise auch Einmalcodes verwalten. Authentifizierung: 2FA konzentriert sich dagegen auf die Authenticator-Funktion. Das kann übersichtlicher sein, wenn ich bewusst eine getrennte Sicherheitskomponente möchte. Wer möglichst wenige Apps verwenden und alle Zugangsdaten an einem Ort verwalten will, findet eine integrierte Lösung möglicherweise bequemer.
Im Vergleich zu einer Bestätigung per Push-Benachrichtigung ist der OTP-Weg weniger abhängig von einer einzelnen Freigabeaufforderung. Dafür muss ich den Code selbst ablesen und eingeben. Push-Anmeldungen können schneller wirken, bergen aber das bekannte Risiko, eine unerwartete Anfrage aus Gewohnheit zu bestätigen. Bei einem Zahlencode sehe ich zumindest bewusst, dass ein zweiter Schritt stattfindet. Für mich ist das ein guter Kompromiss zwischen Kontrolle und Aufwand.
Ein realistischer Alltagseinsatz
Ein typisches Beispiel ist ein E-Mail-Konto, das ich für Rechnungen, persönliche Nachrichten und Passwortzurücksetzungen nutze. Ich aktiviere dort die Zwei-Faktor-Anmeldung, übernehme den QR-Code in die App und bestätige die Einrichtung mit dem ersten Code. Einige Tage später melde ich mich auf einem neuen Computer an. Nach dem Passwort öffne ich die App, wähle den E-Mail-Eintrag und übertrage den aktuellen Code. Der Login dauert dadurch etwas länger als mit Passwort allein, aber der zusätzliche Schritt schützt ein Konto, das als Schlüssel zu vielen anderen Diensten dienen kann.
In diesem Szenario liegt die eigentliche Stärke nicht in einer spektakulären Oberfläche, sondern in der Verlässlichkeit des Ablaufs. Ich muss nicht auf eine SMS warten und brauche keine separate Hardware. Gleichzeitig muss ich das Smartphone griffbereit haben. Wenn der Akku leer ist oder das Gerät zu Hause liegt, wird aus einem schnellen Sicherheitsvorteil sofort eine Zugangshürde.
Für Familien oder kleine Teams kann die App ebenfalls nützlich sein, wenn jede Person ihre eigenen Konten auf dem eigenen Gerät absichert. Ich würde jedoch davon abraten, gemeinsame Konten ohne klare Zuständigkeit einzurichten. Ein OTP-Schlüssel sollte nicht beliebig zwischen mehreren Geräten und Personen kopiert werden. Bei gemeinsam verwalteten Zugängen ist es besser, vorher die Sicherheits- und Wiederherstellungsregeln des jeweiligen Dienstes festzulegen.
Wo der Ablauf ins Stocken gerät
Die häufigste Reibung entsteht meiner Erfahrung nach nicht beim Anzeigen des Codes, sondern bei der Einrichtung. Ein falsch gescannter QR-Code, ein vertippter manueller Schlüssel oder ein unklar benannter Eintrag führt dazu, dass der erste Test fehlschlägt. Dann sollte man nicht mehrfach blind neue Codes eingeben. Besser ist es, die Einrichtung beim Dienst zurückzusetzen und den Schlüssel sauber erneut zu übernehmen.
Auch eine abweichende Uhrzeit kann OTP-Codes ungültig machen. Wenn ein Code direkt nach dem Anzeigen abgelehnt wird, prüfe ich zuerst, ob die automatische Zeit auf dem Smartphone korrekt arbeitet. Ein zweiter Versuch mit dem nächsten Code kann helfen, aber dauerhaftes Wiederholen ohne Ursachenprüfung bringt wenig. Dieser Punkt ist ein gutes Beispiel dafür, dass eine kleine Authenticator-App von den Systemeinstellungen des Smartphones abhängig bleibt.
Eine weitere Grenze zeigt sich bei Konten, die keine OTP-Authentifizierung anbieten. Dann kann die App nicht einfach als universeller zweiter Faktor eingesetzt werden. Der Dienst muss diese Methode unterstützen und die Einrichtung entsprechend anbieten. Wer ausschließlich auf Passkeys, Sicherheitsschlüssel oder Push-Bestätigungen setzen möchte, sollte prüfen, ob diese App zum eigenen Sicherheitskonzept passt.
Auch beim Verlust des Smartphones ist Vorsicht nötig. Die App kann dann nicht einfach den fehlenden Zugriff ersetzen. Wiederherstellungscodes, alternative Anmeldemethoden oder ein vorher eingerichtetes Ersatzgerät sind entscheidend. Wer diese Vorbereitung nicht erledigt, kann trotz korrekt eingerichteter Zwei-Faktor-Anmeldung vor einem gesperrten Konto stehen. Das ist kein Argument gegen 2FA, aber ein klarer Hinweis, dass zusätzliche Sicherheit immer auch zusätzliche Verantwortung bedeutet.
Für wen sich die App lohnt
Ich empfehle sie vor allem Nutzern, die mehrere wichtige Konten mit zeitbasierten Codes schützen möchten und eine separate, kostenlose Lösung suchen. Auch Einsteiger kommen mit dem Grundprinzip schnell zurecht, wenn sie die Einrichtung nicht überstürzen. Die Altersfreigabe liegt bei USK ab 0 Jahren, was zum sachlichen Charakter eines Werkzeugs ohne spielerische oder soziale Inhalte passt.
Weniger passend ist sie für Menschen, die eine zentrale Verwaltung von Passwörtern, Codes und Geräten erwarten. Ebenso sollten Nutzer, die regelmäßig zwischen mehreren Geräten wechseln, besonders genau auf Wiederherstellung und Übertragung achten. Wer eine Anmeldung mit einem einzigen Tippen bevorzugt, empfindet die manuelle Codeeingabe möglicherweise als unnötigen Schritt.
Der Entwickler Isaaclight AI hält die App in einer aktuellen Fassung bereit; installiert ist bei mir die Version 1.0.68. Für Android-Geräte wird mindestens Version 8.0 vorausgesetzt. Das ist relevant, wenn ein älteres Smartphone als Sicherheitsgerät weiterverwendet werden soll. Vor der Einrichtung wichtiger Konten würde ich deshalb prüfen, ob das Gerät diese Systemanforderung erfüllt und noch zuverlässig funktioniert.
Preis, Umfang und mein Urteil zum Abschluss
Die App ist kostenlos nutzbar, wobei über Google Play In-App-Käufe zwischen 3,59 Euro und 54,99 Euro angeboten werden. Für meine Entscheidung ist dabei weniger der Preis als der konkrete Funktionsumfang wichtig: Wer lediglich OTP-Codes für einige Konten erzeugen möchte, sollte vor dem Kauf genau prüfen, welche zusätzlichen Möglichkeiten benötigt werden. Der kostenlose Einstieg macht das Ausprobieren unkompliziert, aber die Kaufoptionen sollte man nicht automatisch mit einem notwendigen Bestandteil der Zwei-Faktor-Einrichtung gleichsetzen.
Mein Fazit fällt positiv, aber bewusst differenziert aus. Authentifizierung: 2FA erfüllt eine wichtige Aufgabe ohne den Umweg über SMS und ohne den Anspruch, eine komplette Passwortverwaltung zu ersetzen. Die App ist dann stark, wenn der Kontodienst OTP unterstützt, das Smartphone zuverlässig verfügbar ist und die Wiederherstellung von Anfang an mitgeplant wird.
Der wichtigste Tipp lautet: Nicht nur den ersten Code testen, sondern auch den Notfallweg sichern. Wer QR-Code, Kontonamen, Wiederherstellungscodes und Gerätewechsel ordentlich behandelt, bekommt einen praktischen zweiten Schutz für seine Logins. Wer dagegen eine umfassende Sicherheitszentrale, automatische Synchronisierung oder möglichst reibungslose Push-Bestätigungen sucht, sollte sich eher nach einer anderen Lösung umsehen. Für den klar begrenzten Zweck bleibt diese kostenlose Tools-App jedoch eine brauchbare und leicht zugängliche Wahl.
Häufig gestellte Fragen zu Authentifizierung: 2FA
Was ist Authentifizierung: 2FA und wie funktioniert die App?
Authentifizierung: 2FA ist eine Anwendung zur Zwei-Faktor-Authentifizierung, mit der du deine Online-Konten zusätzlich zu deinem Passwort absichern kannst. Nach dem Einrichten eines Dienstes erzeugt die App zeitbasierte Einmalcodes, die meist alle 30 Sekunden wechseln. Beim Anmelden gibst du neben deinem Passwort den aktuellen Code aus der App ein.
Welche Konten und Dienste lassen sich mit Authentifizierung: 2FA schützen?
Die App kann grundsätzlich mit vielen Diensten verwendet werden, die den TOTP-Standard für Zwei-Faktor-Authentifizierung unterstützen. Dazu gehören beispielsweise E-Mail-Konten, soziale Netzwerke, Cloud-Dienste, Online-Shops und zahlreiche Arbeitsplattformen. Entscheidend ist, dass der jeweilige Anbieter eine Einrichtung per QR-Code oder geheimem Einrichtungsschlüssel anbietet. Vor dem Download solltest du prüfen, ob deine wichtigsten Konten kompatibel sind.
Benötigt Authentifizierung: 2FA eine Internetverbindung oder ein Benutzerkonto?
Für die Erstellung der zeitbasierten Sicherheitscodes ist normalerweise keine dauerhafte Internetverbindung erforderlich. Nach der Einrichtung funktionieren die Codes auch offline, sofern die Uhrzeit des Smartphones korrekt eingestellt ist. Ob ein eigenes Konto, eine Synchronisierung oder zusätzliche Online-Funktionen benötigt werden, hängt von der jeweiligen Version und den angebotenen Funktionen ab. Die App sollte daher vor der Nutzung sorgfältig konfiguriert werden.
Was passiert, wenn ich mein Smartphone verliere oder die App lösche?
Der Verlust des Smartphones kann problematisch sein, wenn keine Wiederherstellungsmöglichkeit vorbereitet wurde. Sichere deshalb bereits bei der Einrichtung die vom jeweiligen Dienst bereitgestellten Backup- oder Notfallcodes an einem geschützten Ort. Falls die App eine Export-, Backup- oder Synchronisierungsfunktion anbietet, solltest du diese ebenfalls prüfen. Ohne Sicherung kann es notwendig sein, jedes betroffene Konto über dessen Wiederherstellungsprozess zurückzusetzen.
Ist Authentifizierung: 2FA sicher und worauf sollte ich beim Einrichten achten?
Eine Zwei-Faktor-App erhöht die Sicherheit deutlich, weil ein gestohlenes oder erratenes Passwort allein nicht mehr für die Anmeldung ausreicht. Trotzdem hängt der Schutz auch von deinem Umgang mit den Daten ab. Teile Einmalcodes niemals mit anderen, installiere die App nur aus vertrauenswürdigen Quellen und aktiviere die Gerätesperre. Bewahre außerdem Wiederherstellungscodes sicher auf und kontrolliere vor dem Bestätigen, für welches Konto der QR-Code bestimmt ist.